Domain nwkm.de kaufen?
Wir ziehen mit dem Projekt
nwkm.de um.
Sind Sie am Kauf der Domain
nwkm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nwkm.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
HPE RF Planner Netzwerk-ManagementHP RF PlannerHP RF Planner basiert auf einem einzigartigen, zum Patent angemeldeten Ausbreitungsmodell für Funknetze. Dieses Modell liefert herausragende Genauigkeit durch Nutzung einer umfassenden Wissensdatenbank mit RF-Merkmalen für HP Access Points und Sensoren; Drittanbieterlösungen (Client-Karten, Access Points und Richtantennen) und Baumaterialien. Spezielle Modellierungsfunktionen erleichtern die Entwicklung von Outdoor-Funknetzwerken für Universitäten und Kommunen. Darüber hinaus ermöglicht die Integration in RF Manager das Importieren von Daten zur Planung und Geräteplatzierung, was die Bereitstellung vereinfacht.82,93 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
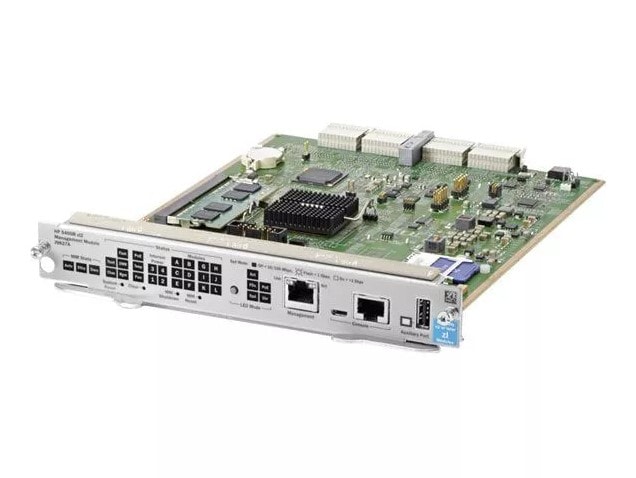
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Warum ist eine tote Verbindung in einem Netzwerk ein Hindernis für die Kommunikation?
Eine tote Verbindung in einem Netzwerk verhindert den Datenaustausch zwischen den beteiligten Geräten. Dadurch können Informationen nicht korrekt übertragen werden. Dies führt zu Verzögerungen, Fehlern und einer insgesamt ineffizienten Kommunikation im Netzwerk. **

Wie kann ein Unternehmen effektives Netzwerk-Management zur Optimierung der Kommunikation und Leistungsfähigkeit seiner Systeme umsetzen?
Ein Unternehmen kann effektives Netzwerk-Management durch den Einsatz von Monitoring-Tools zur Überwachung der Netzwerkleistung und frühzeitigen Erkennung von Problemen umsetzen. Zudem ist es wichtig, regelmäßige Wartung und Updates der Netzwerkinfrastruktur durchzuführen, um eine reibungslose Kommunikation sicherzustellen. Die Implementierung von Sicherheitsmaßnahmen wie Firewalls und Verschlüsselungstechnologien ist ebenfalls entscheidend, um die Leistungsfähigkeit der Systeme zu optimieren. **
"Wie können Unternehmen effektives Netzwerk-Management implementieren, um die Leistung und Sicherheit ihrer Systeme zu gewährleisten?"
Unternehmen können effektives Netzwerk-Management implementieren, indem sie regelmäßige Überwachung und Wartung ihrer Netzwerkinfrastruktur durchführen. Sie sollten auch Sicherheitsrichtlinien und Firewalls implementieren, um unerwünschte Zugriffe zu verhindern. Zudem ist es wichtig, Mitarbeiter regelmäßig zu schulen, um sicherzustellen, dass sie sich bewusst sind, wie sie sicher im Netzwerk agieren können. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digital Process & Production Management. Kommunikation, Produktion und Technologie im Wandel der Industrie 4.0, Taschenbuch von Anonymous, GRIN,Digital Process & Production Management. Kommunikation, Produktion Und Technologie Im Wandel Der Industrie 4.0, Taschenbuch Von Anonymous, Grin, 978-3-389-13489-4, Seitenanzahl: 2813,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HPE RF Planner Netzwerk-ManagementHP RF PlannerHP RF Planner basiert auf einem einzigartigen, zum Patent angemeldeten Ausbreitungsmodell für Funknetze. Dieses Modell liefert herausragende Genauigkeit durch Nutzung einer umfassenden Wissensdatenbank mit RF-Merkmalen für HP Access Points und Sensoren; Drittanbieterlösungen (Client-Karten, Access Points und Richtantennen) und Baumaterialien. Spezielle Modellierungsfunktionen erleichtern die Entwicklung von Outdoor-Funknetzwerken für Universitäten und Kommunen. Darüber hinaus ermöglicht die Integration in RF Manager das Importieren von Daten zur Planung und Geräteplatzierung, was die Bereitstellung vereinfacht.82,93 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Dahua Technologie CS (18 Ports), Netzwerk Switch, SchwarzDer hochintuitive Smart Managed Switch kann lokale Netzwerke verwalten. Mit der DoLynk Care-Plattform ist auch eine Cloud-Verwaltung möglich. Der Switch führt Betrieb und Wartung durch Topologievisualisierung auf der Benutzeroberfläche, Übertragung und Backend-Speichergeräte, die im Sicherheits- und IT-System integriert sind. Dank seines vollmetallischen Designs bietet der Switch eine hervorragende Wärmeableitung und kann bei Temperaturen von -10 °C bis 55 °C betrieben werden. Er bietet EMV-Schutz und verfügt über Schutz gegen Überspannung, Überstrom, statische Elektrizität, Blitzeinschläge, Impulse und andere Arten von Störungen. Für die PoE-Serie des Smart Managed Switch wird die Stromversorgung bis zu 250 Meter entfernt bereitgestellt. Der orange Port liefert bis zu 60 W und der rote Port bis zu 90 W. Darüber hinaus sind Link-Aggregation und STP bei ausgewählten Modellen verfügbar, um die Stabilität des Netzwerks zu gewährleisten. Der Switch kann in kleinen und mittelständischen Unternehmen wie Supermärkten, Büros, Restaurants, Cafés und Hotels eingesetzt werden.248,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Warum ist eine tote Verbindung in einem Netzwerk ein Hindernis für die Kommunikation?
Eine tote Verbindung in einem Netzwerk verhindert den Datenaustausch zwischen den beteiligten Geräten. Dadurch können Informationen nicht korrekt übertragen werden. Dies führt zu Verzögerungen, Fehlern und einer insgesamt ineffizienten Kommunikation im Netzwerk. **
-
Wie kann ein Unternehmen effektives Netzwerk-Management zur Optimierung der Kommunikation und Leistungsfähigkeit seiner Systeme umsetzen?
Ein Unternehmen kann effektives Netzwerk-Management durch den Einsatz von Monitoring-Tools zur Überwachung der Netzwerkleistung und frühzeitigen Erkennung von Problemen umsetzen. Zudem ist es wichtig, regelmäßige Wartung und Updates der Netzwerkinfrastruktur durchzuführen, um eine reibungslose Kommunikation sicherzustellen. Die Implementierung von Sicherheitsmaßnahmen wie Firewalls und Verschlüsselungstechnologien ist ebenfalls entscheidend, um die Leistungsfähigkeit der Systeme zu optimieren. **
-
"Wie können Unternehmen effektives Netzwerk-Management implementieren, um die Leistung und Sicherheit ihrer Systeme zu gewährleisten?"
Unternehmen können effektives Netzwerk-Management implementieren, indem sie regelmäßige Überwachung und Wartung ihrer Netzwerkinfrastruktur durchführen. Sie sollten auch Sicherheitsrichtlinien und Firewalls implementieren, um unerwünschte Zugriffe zu verhindern. Zudem ist es wichtig, Mitarbeiter regelmäßig zu schulen, um sicherzustellen, dass sie sich bewusst sind, wie sie sicher im Netzwerk agieren können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.